Autenticació multifactor (MFA) a Microsoft 365: protegeix els accessos de la teva empresa
Un empleat rep un correu electrònic que sembla enviat per Microsoft. Li demana que iniciï sessió per verificar…
Un empleat rep un correu electrònic que sembla enviat per Microsoft. Li demana que iniciï sessió per verificar el seu compte. Obre l’enllaç, introdueix la contrasenya i continua treballant sense adonar-se que la pàgina era falsa.
Ara algú altre coneix les seves credencials. N’hi hauria prou per accedir al correu de l’empresa, consultar documents o enviar missatges fent-se passar per ell?
Per reduir aquest risc existeix l’autenticació multifactor (MFA) de Microsoft 365, una mesura que afegeix una comprovació addicional d’identitat. Tanmateix, hi ha una diferència important entre tenir l’MFA disponible i assegurar-se que realment protegeix els accessos d’una empresa.
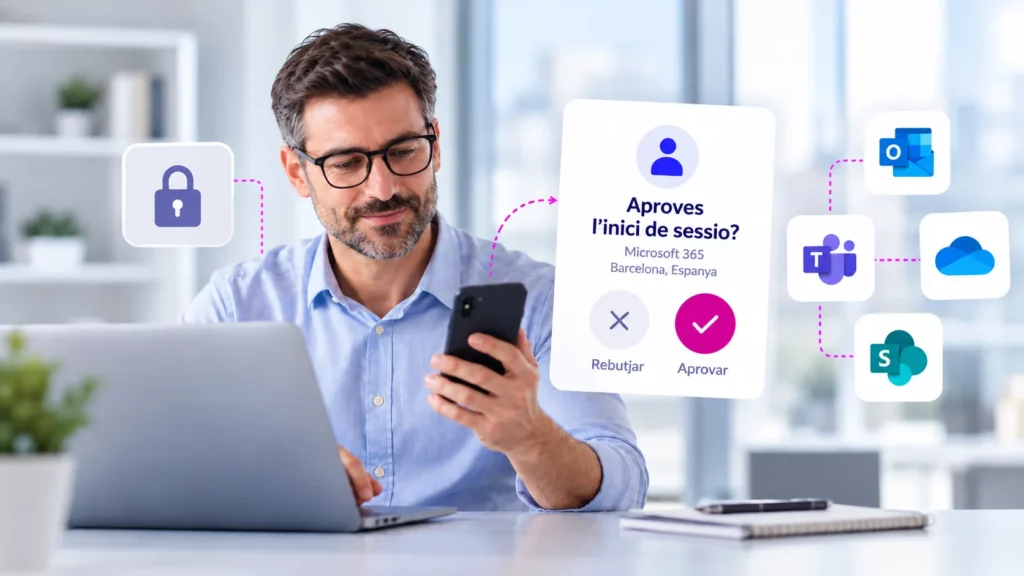
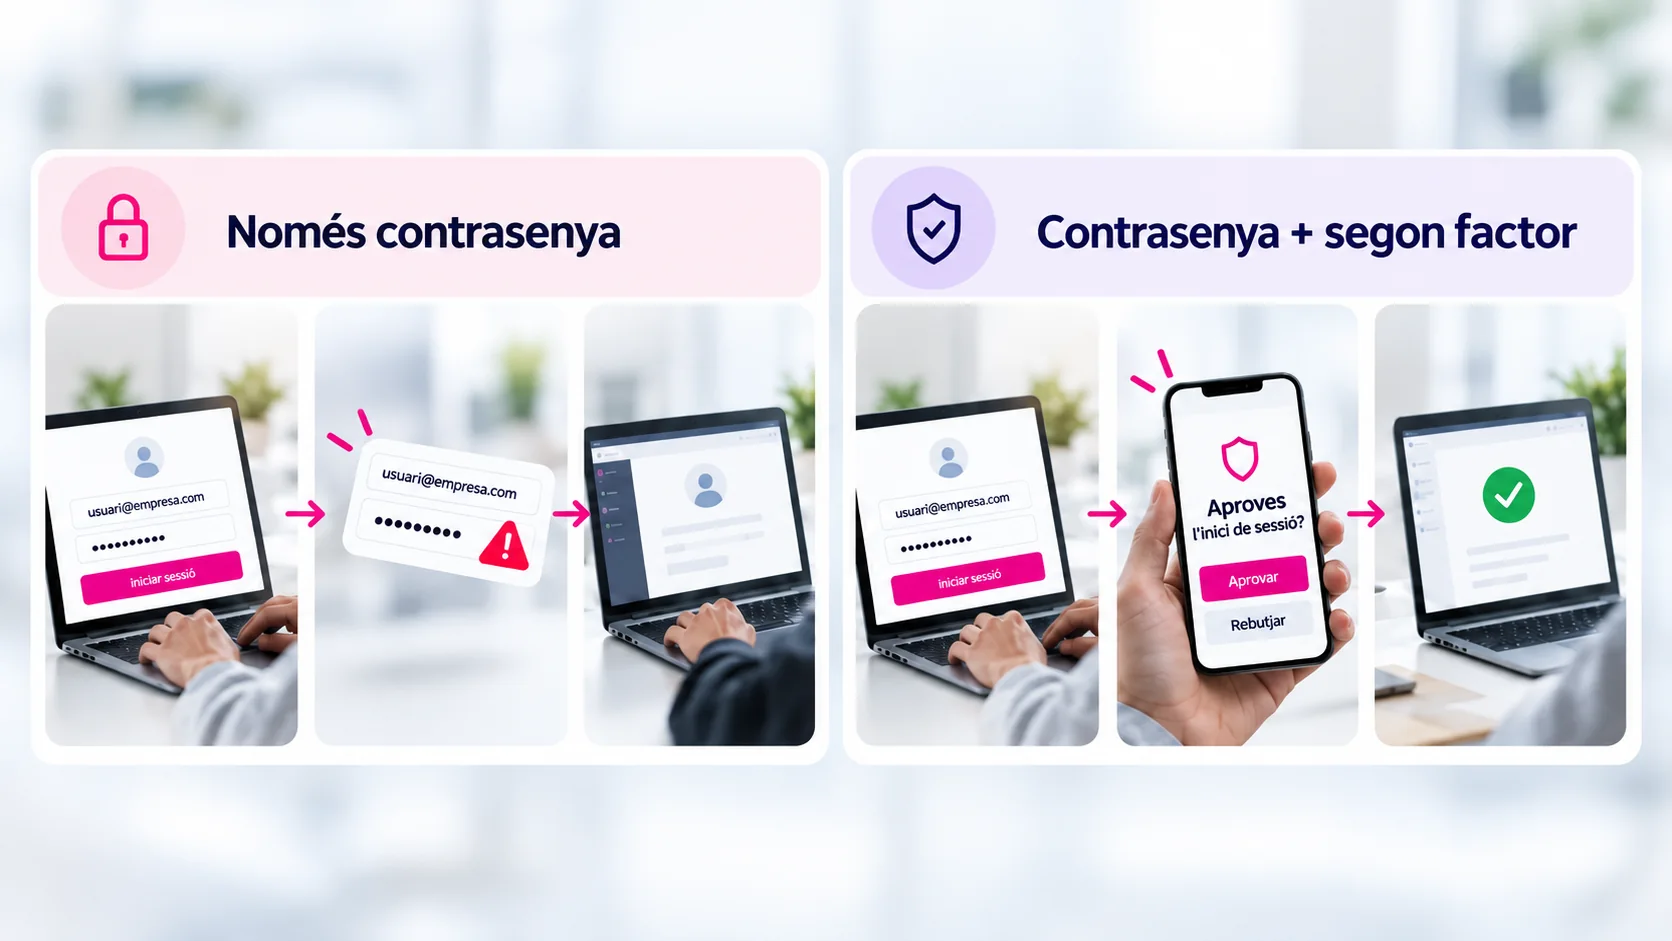
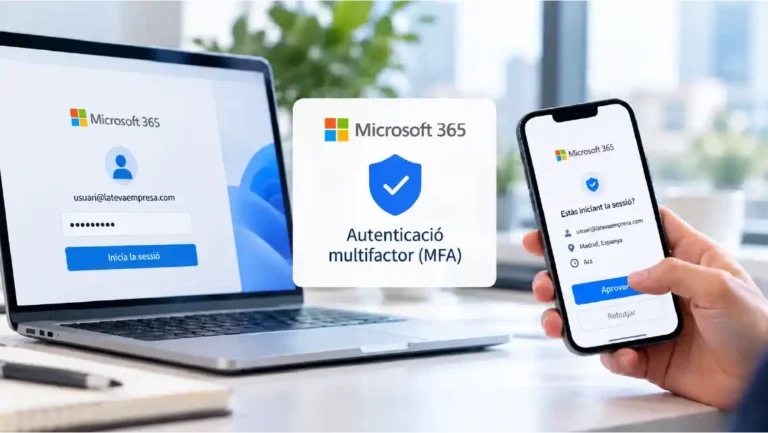
L’autenticació multifactor (MFA) és un sistema de seguretat que exigeix verificar la identitat mitjançant dos o més factors diferents abans de concedir accés a un compte.
Per exemple, després d’introduir la contrasenya, un empleat pot haver de confirmar l’inici de sessió des de Microsoft Authenticator, una aplicació instal·lada al seu telèfon.
D’aquesta manera, encara que algú aconsegueixi conèixer la contrasenya, haurà de superar una comprovació addicional per accedir-hi.
A Microsoft 365, aquestes mesures s’administren mitjançant Microsoft Entra ID, el servei de Microsoft que permet gestionar les identitats dels usuaris i controlar l’accés a les aplicacions i als recursos de l’organització.
L’MFA dificulta els accessos no autoritzats amb credencials robades, tot i que no elimina tots els riscos de seguretat.
Un compte compromès pot donar accés, segons els permisos de l’usuari, a documents compartits a SharePoint, arxius de OneDrive, converses de Teams o informació comercial i administrativa.
Imaginem que algú aconsegueix entrar al correu electrònic d’un responsable d’administració. Podria consultar converses amb proveïdors, accedir a factures o utilitzar la seva identitat per enviar missatges aparentment legítims.
Per exemple, podria intentar sol·licitar un canvi de compte bancari per a un pagament pendent o demanar l’enviament de documentació confidencial.
Les conseqüències poden anar més enllà de l’incident informàtic: pèrdues econòmiques, exposició d’informació sensible, interrupcions en el treball i problemes de confiança amb clients i proveïdors.
Microsoft disposa d’altres solucions que contribueixen a protegir aquests entorns. Microsoft Defender per a Office 365, per exemple, incorpora mesures per detectar i bloquejar amenaces com el phishing, mentre que l’MFA ajuda a impedir que una contrasenya compromesa sigui suficient per accedir a un compte.
Són mesures complementàries que protegeixen davant de riscos diferents.
No necessàriament.
Que un empleat tingui Microsoft Authenticator instal·lat i registrat al seu compte no garanteix, per si sol, que s’exigeixi l’MFA en tots els accessos que haurien d’estar protegits.
La protecció depèn de les polítiques d’autenticació configurades a Microsoft Entra ID i de com s’apliquen als usuaris i a les aplicacions.
També pot passar que alguns empleats estiguin protegits i d’altres no, que hi hagi configuracions antigues o que determinats comptes utilitzats per aplicacions i processos automàtics requereixin un tractament específic.
Per això, no n’hi ha prou amb comprovar si els empleats utilitzen Microsoft Authenticator. Cal revisar quines polítiques estan actives i a quins comptes s’apliquen realment.
Des d’InfoGestió Girona recomanem utilitzar l’autenticació multifactor per reforçar la protecció dels comptes empresarials.
Per aplicar-la, Microsoft Entra ID disposa de diferents opcions, entre les quals hi ha:
Valors predeterminats de seguretat (Security Defaults). Permeten establir una protecció bàsica de les identitats sense necessitat de configurar polítiques específiques. Estan disponibles a través de Microsoft Entra ID Free.
Accés Condicional (Conditional Access). Permet definir polítiques d’accés més detallades segons els usuaris, les aplicacions i altres condicions. Aquestes capacitats requereixen les llicències corresponents de Microsoft Entra ID P1 o P2.
L’elecció depèn de les llicències contractades, les necessitats de protecció i les característiques de l’entorn empresarial.
Microsoft també recomana avançar cap a mètodes d’autenticació resistents al phishing, com les claus d’accés (passkeys) o Windows Hello per a empreses. Aquests mètodes ofereixen una protecció més sòlida davant de determinades tècniques de suplantació d’identitat que l’MFA tradicional.
L’objectiu no hauria de ser simplement aconseguir que els empleats utilitzin una aplicació d’autenticació, sinó assegurar que els comptes estan protegits mitjançant polítiques i mètodes adequats.
Microsoft disposa de documentació oficial per a administradors i usuaris:
Cal tenir present que registrar Microsoft Authenticator no substitueix la configuració de les polítiques de seguretat que ha de dur a terme l’organització.
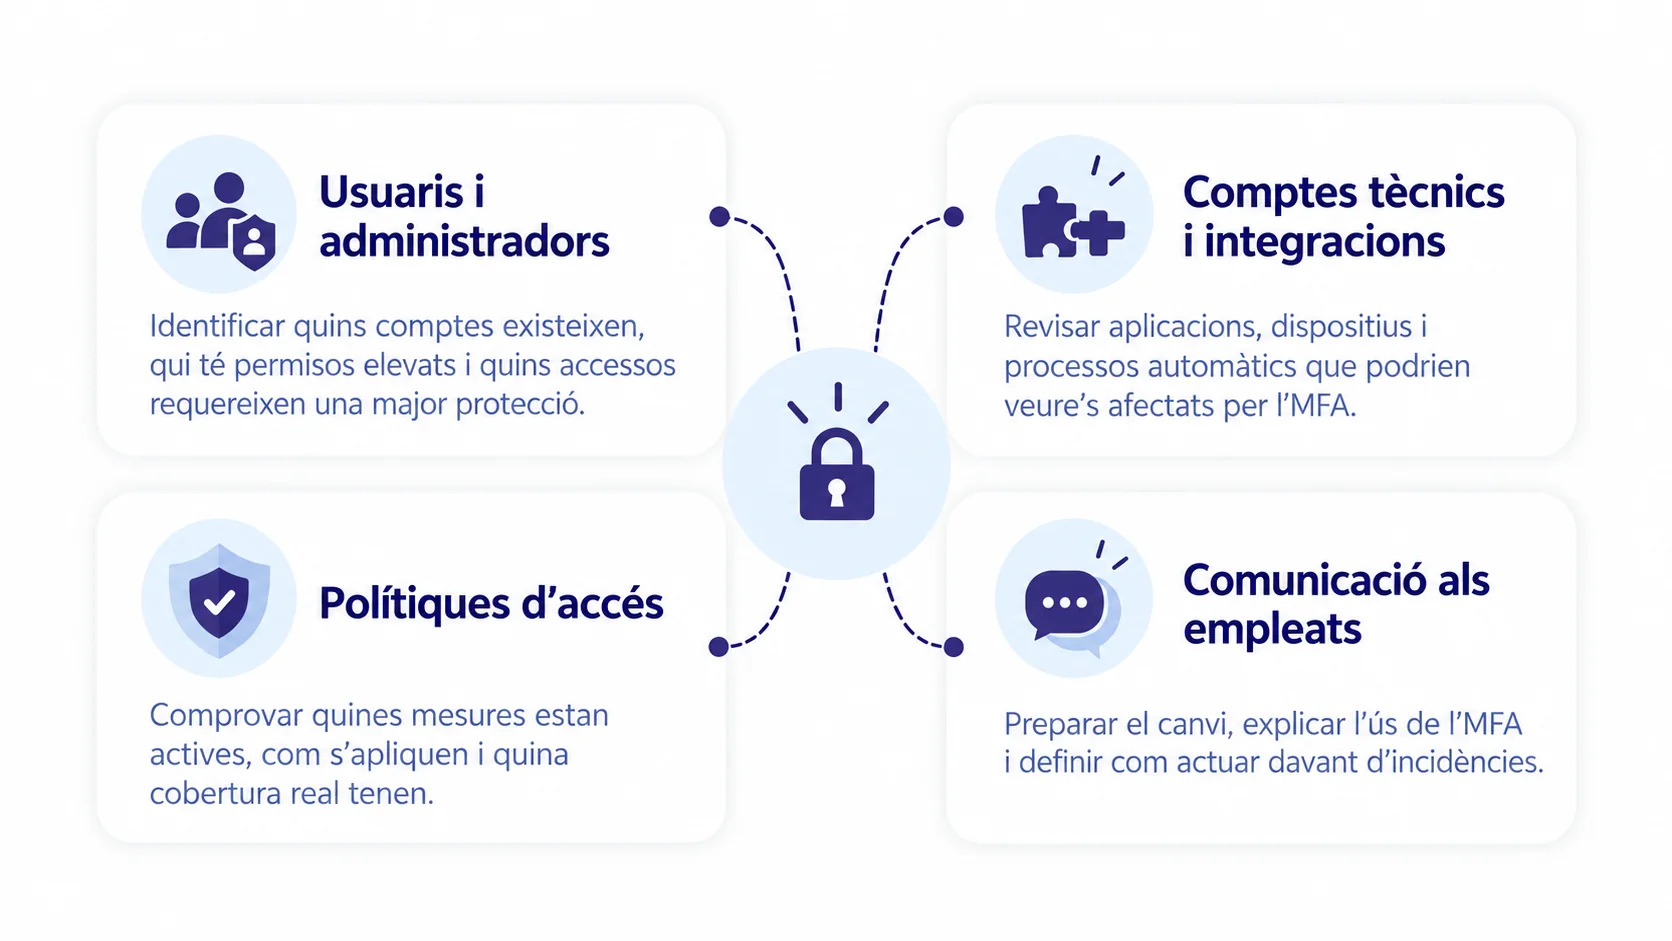
La implantació de l’MFA ha de tenir en compte com treballa realment l’organització.
No tots els comptes s’utilitzen de la mateixa manera i determinats canvis poden afectar aplicacions, dispositius o processos que fa temps que funcionen amb una configuració concreta.
Abans de fer modificacions, convé revisar quatre aspectes:
Quan una empresa també administra els seus dispositius mitjançant Microsoft Intune, pot combinar aquesta gestió amb les polítiques d’accés de Microsoft Entra ID per incorporar controls addicionals, segons les seves necessitats i llicències.
Revisar l’entorn abans d’aplicar canvis ajuda a evitar interrupcions i permet establir una protecció coherent amb l’operativa de l’empresa.
Per a la majoria dels empleats, utilitzar l’MFA suposa incorporar una comprovació addicional quan Microsoft 365 la sol·licita.
Si l’empresa utilitza Microsoft Authenticator, l’usuari registra l’aplicació com a mètode d’autenticació i pot rebre una notificació per confirmar la seva identitat.
En determinats inicis de sessió, l’aplicació demana introduir el número que apareix a la pantalla. Aquesta comprovació ajuda a evitar que s’aprovi una sol·licitud sense verificar-ne l’origen.
Això no significa necessàriament que s’hagi de repetir el procés cada vegada que s’obre Outlook o Teams. La freqüència depèn de les polítiques configurades, les sessions i les condicions d’accés.
També convé que els empleats sàpiguen com actuar en situacions habituals. Si reben una sol·licitud d’autenticació que no han iniciat, no l’han d’aprovar i ho han de comunicar al responsable corresponent. Si perden o canvien el telèfon, han de seguir el procediment de recuperació establert per la seva organització.
Una configuració adequada ha de combinar seguretat, facilitat d’ús i continuïtat del treball diari.
Des d’InfoGestió Girona estem duent a terme una revisió preventiva de la configuració de l’MFA.
Aquesta actuació ens permet identificar usuaris pendents de protecció, comptes que requereixen un tractament específic i configuracions que convé regularitzar.
A partir d’aquesta revisió, podem determinar quines mesures són necessàries i coordinar-ne l’aplicació amb cada empresa, tenint en compte els seus usuaris, aplicacions i processos habituals.
El nostre enfocament no consisteix únicament a activar una funcionalitat. També cal conèixer les dependències de l’entorn, preparar els canvis i comprovar posteriorment que la protecció s’aplica tal com estava previst.
Com a part dels nostres serveis de Microsoft 365 per a empreses i tecnologia i suport, acompanyem les organitzacions en la gestió del seu entorn tecnològic, tenint en compte tant la seguretat com les seves necessitats operatives.
Microsoft exigeix l’MFA per a determinats accessos administratius i operacions, i en recomana l’ús per protegir els comptes de l’organització. Això no significa que hi hagi una única política obligatòria i idèntica per a tots els usuaris i escenaris.
La Directiva europea NIS2, que reforça els requisits de ciberseguretat per a determinades empreses i organitzacions, preveu l’ús de l’autenticació multifactor o de l’autenticació contínua, quan escaigui, entre les mesures per protegir els accessos.
Això no significa que totes les empreses estiguin subjectes a la NIS2 ni que activar l’MFA sigui suficient per complir-la. Tanmateix, reforça la importància d’establir mesures adequades per protegir les identitats i els sistemes empresarials.
Pots consultar aquesta mesura a l’article 21.2.j de la Directiva NIS2.
Sí. Els valors predeterminats de seguretat de Microsoft Entra ID permeten aplicar una protecció bàsica mitjançant MFA sense necessitat de contractar Business Premium. Les polítiques avançades d’Accés Condicional requereixen llicències específiques.
No necessàriament. Microsoft admet diferents mètodes d’autenticació, incloses determinades claus de seguretat físiques. Els mètodes disponibles depenen de les polítiques i les característiques de l’entorn de cada organització.
L’accés es pot recuperar utilitzant un mètode alternatiu registrat prèviament o mitjançant la intervenció de l’administrador, segons la configuració de l’empresa. Per això és important disposar d’un procediment de recuperació.
La comprovació s’ha de fer sobre la configuració de Microsoft Entra ID, revisant les polítiques actives, els comptes als quals s’apliquen i els possibles accessos o excepcions que requereixen atenció.
Si utilitzeu Microsoft 365 i no teniu clar quins usuaris estan protegits, quines polítiques s’apliquen o si hi ha configuracions pendents, des d’InfoGestió Girona us podem acompanyar en la seva revisió.
Comprova que els accessos de la teva empresa estan protegits i que les mesures de seguretat s’apliquen sense afectar la vostra activitat diària.
Documentació oficial de Microsoft:
Normativa europea:
Última revisió de les fonts: 9 d’octubre de 2026.
Continguts relacionats amb la temàtica d’aquest article.
Un empleat rep un correu electrònic que sembla enviat per Microsoft. Li demana que iniciï sessió per verificar…
El Ministeri d’Hisenda ha anunciat la seva intenció d’ajornar VERI*FACTU fins a l’octubre de 2028 per coordinar-ne el…
Quan una persona s’incorpora a una empresa, els problemes no acostumen a aparèixer durant la benvinguda. Comencen quan…