Fi del suport de Windows 10: com passar a Windows 11
Windows 10: fi del suport el 14/10. Com passar a Windows 11 o renovar amb Surface El 14…
Un empleat rep un correu electrònic que sembla enviat per Microsoft. Li demana que iniciï sessió per verificar el seu compte. Obre l’enllaç, introdueix la contrasenya i continua treballant sense adonar-se que la pàgina era falsa.
Ara algú altre coneix les seves credencials. N’hi hauria prou per accedir al correu de l’empresa, consultar documents o enviar missatges fent-se passar per ell?
Per reduir aquest risc, existeix l’autenticació multifactor (MFA) de Microsoft 365, una mesura que afegeix una comprovació addicional d’identitat. La importància de protegir els accessos es reflecteix en la Directiva europea NIS2, que inclou l’autenticació multifactor entre les mesures de ciberseguretat que han de considerar les empreses i organitzacions.
Tanmateix, hi ha una diferència important entre tenir l’MFA disponible i assegurar-se que realment protegeix els accessos d’una empresa.
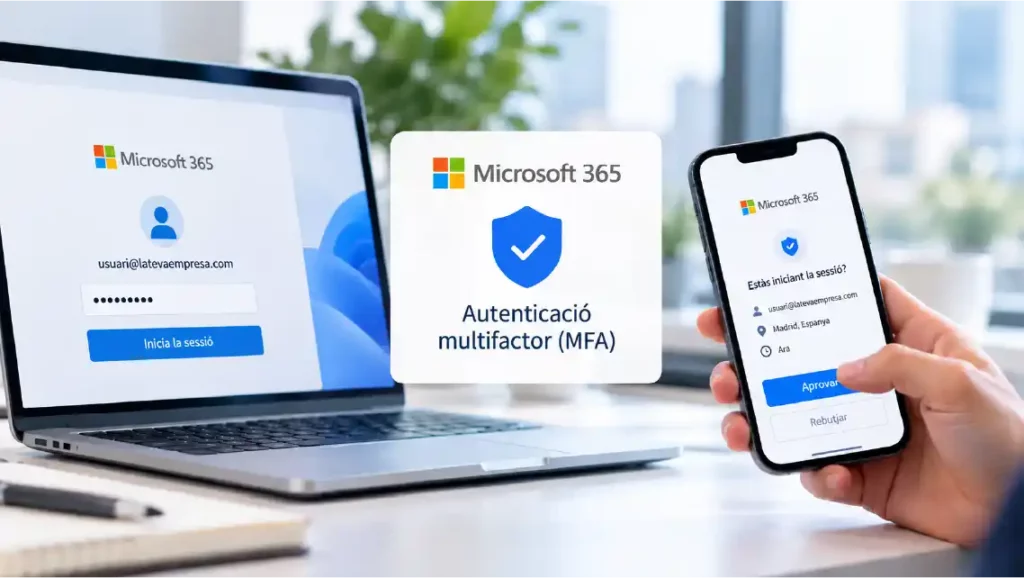
L’autenticació multifactor (MFA) és un sistema de seguretat que exigeix verificar la identitat mitjançant dos o més factors diferents abans de concedir accés a un compte.
Per exemple, després d’introduir la contrasenya, un empleat pot haver de confirmar l’inici de sessió des de Microsoft Authenticator, una aplicació instal·lada al seu telèfon.
D’aquesta manera, encara que algú aconsegueixi conèixer la contrasenya, haurà de superar una comprovació addicional per accedir-hi.
A Microsoft 365, aquestes mesures s’administren mitjançant Microsoft Entra ID, el servei de Microsoft que permet gestionar les identitats dels usuaris i controlar l’accés a les aplicacions i als recursos de l’organització.
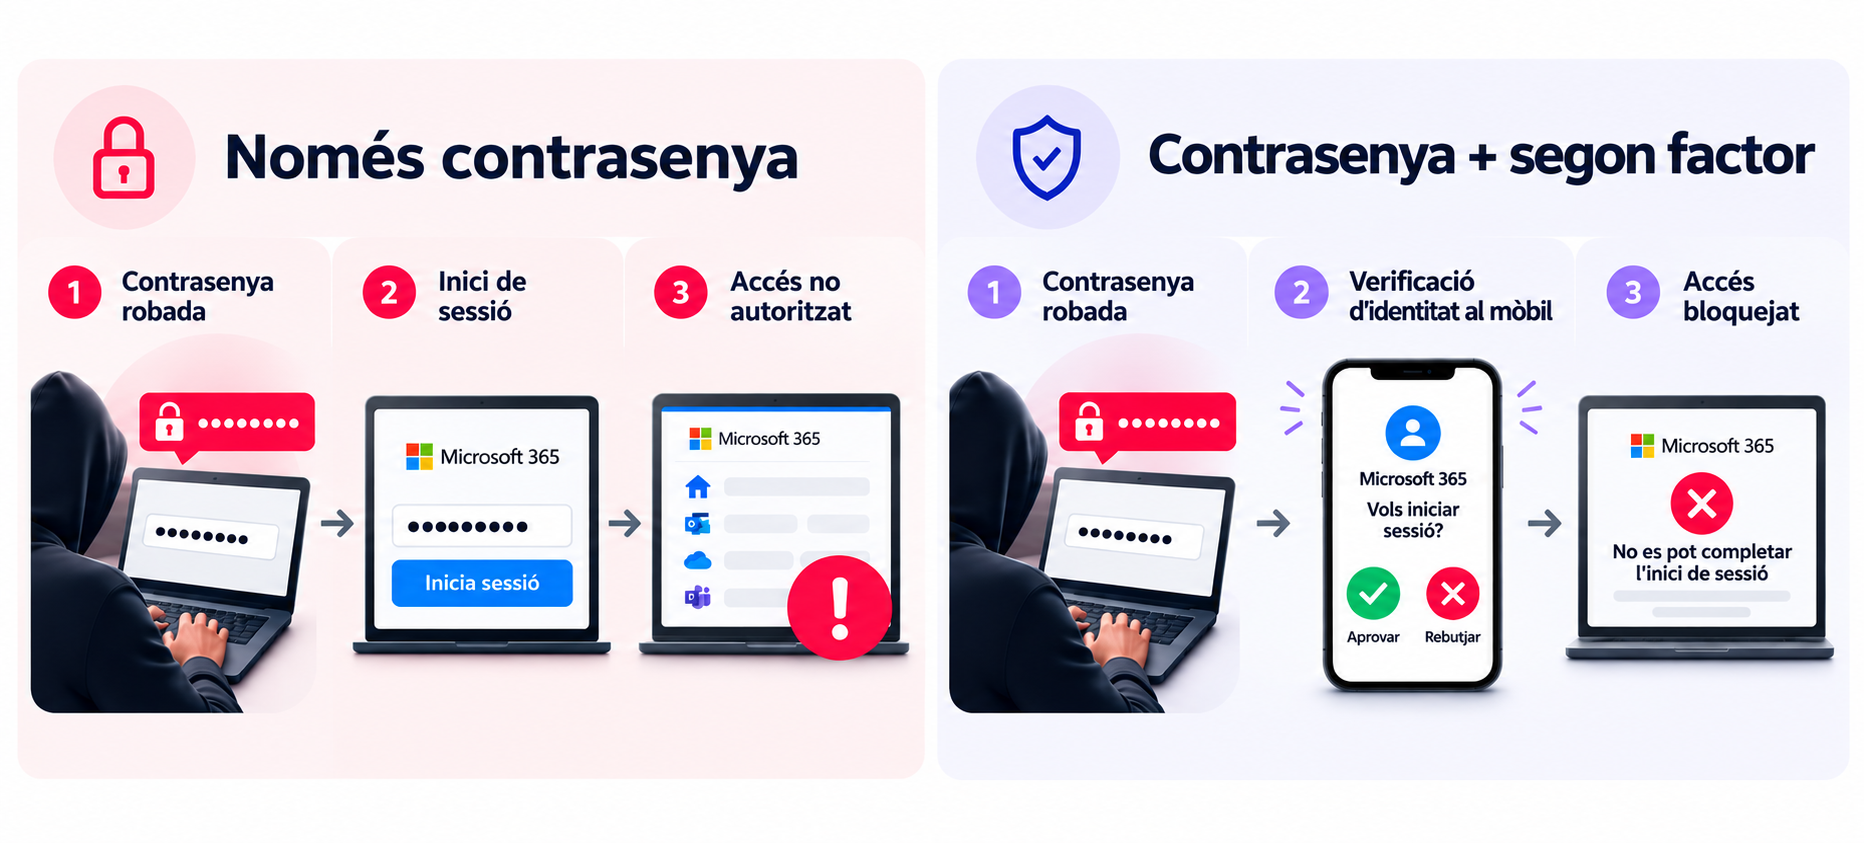
Un compte compromès pot donar accés, segons els permisos de l’usuari, a documents compartits a SharePoint, fitxers de OneDrive, converses de Teams o informació comercial i administrativa.
Imaginem que algú aconsegueix entrar al correu electrònic d’un responsable d’administració. Podria consultar converses amb proveïdors, accedir a factures o utilitzar la seva identitat per enviar missatges aparentment legítims.
Per exemple, podria intentar sol·licitar un canvi de compte bancari per a un pagament pendent o demanar l’enviament de documentació confidencial.
Les conseqüències poden anar més enllà de l’incident informàtic: pèrdues econòmiques, exposició d’informació sensible, interrupcions en el treball i problemes de confiança amb clients i proveïdors.
Des d’InfoGestió Girona recomanem utilitzar l’autenticació multifactor per protegir els comptes empresarials. Aquesta mesura està disponible tant a Microsoft 365 Business Standard com a Business Premium, tot i que hi ha diferències en les opcions de seguretat de cada pla.
La implantació de l’MFA ha de tenir en compte com treballa realment l’organització.
No tots els comptes s’utilitzen de la mateixa manera i determinats canvis poden afectar aplicacions, dispositius o processos que fa temps que funcionen amb una configuració concreta.
Abans de fer modificacions, convé revisar quatre aspectes:
Quan una empresa també administra els seus dispositius mitjançant Microsoft Intune, pot combinar aquesta gestió amb les polítiques d’accés de Microsoft Entra ID per incorporar controls addicionals, segons les seves necessitats i llicències.
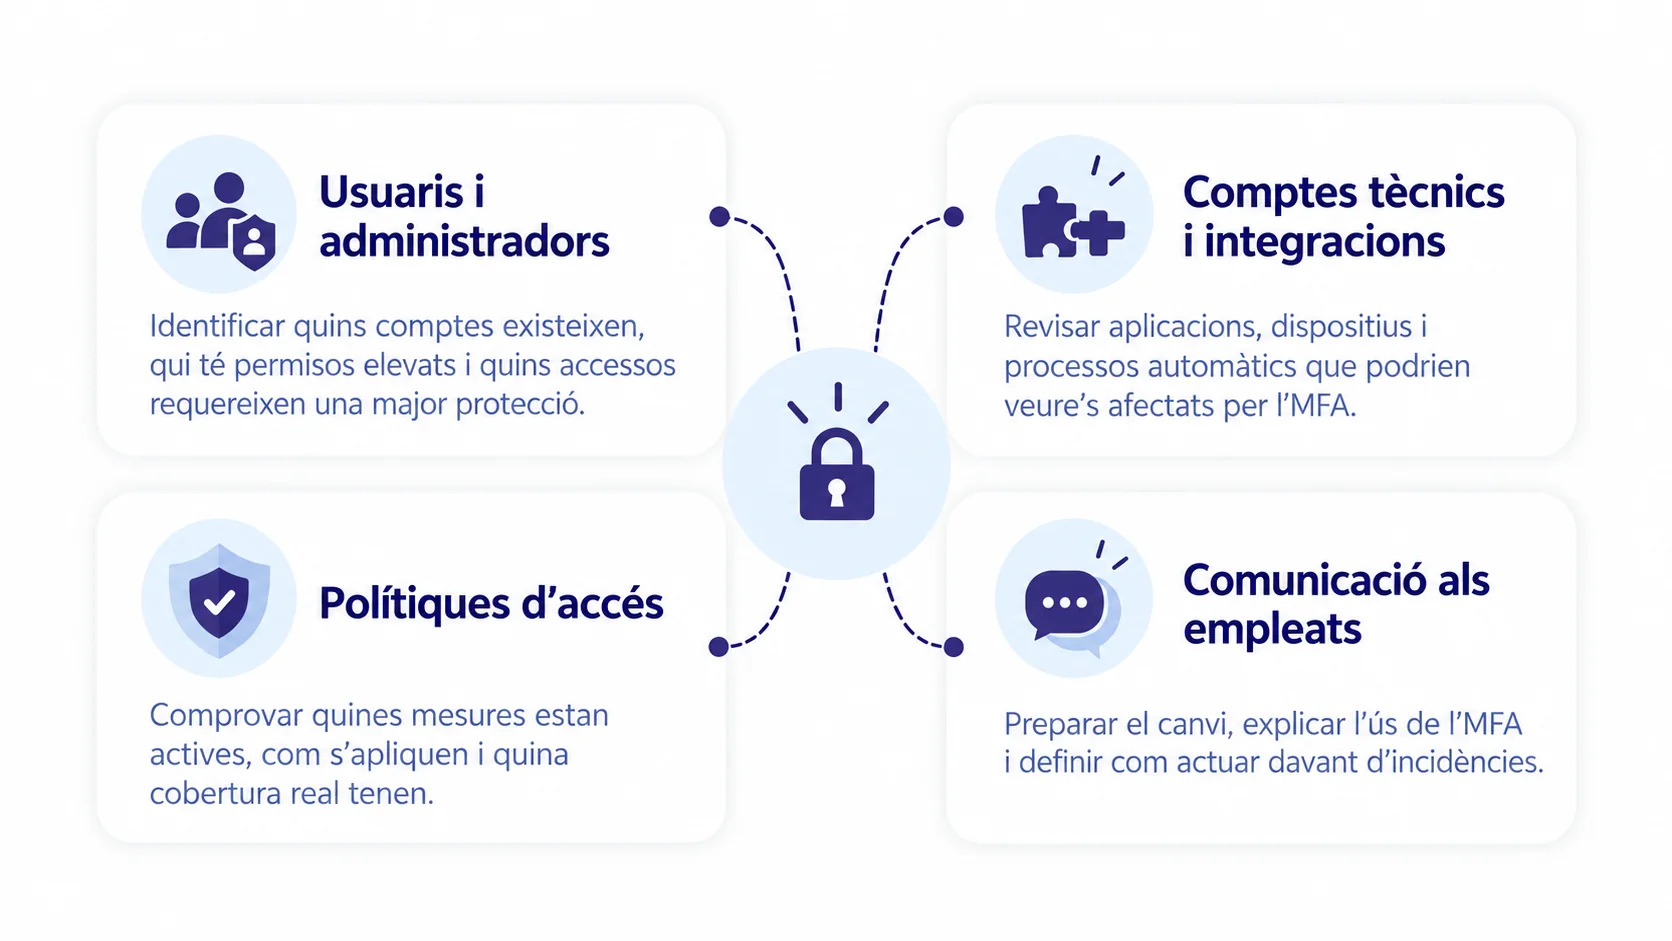
A InfoGestió Girona oferim un servei de revisió de la configuració de l’MFA per a empreses que utilitzen Microsoft 365. Comprovem com s’estan aplicant les mesures d’autenticació, quins comptes estan protegits i si hi ha accessos o configuracions que requereixen atenció.
La revisió també té en compte les llicències contractades i les aplicacions que utilitza cada organització. Això ens permet identificar possibles millores i recomanar les mesures de seguretat més adequades per al seu entorn.
Quan cal fer canvis, acompanyem l’empresa en la seva aplicació i comprovem que la protecció funcioni de la manera prevista, tenint en compte els seus processos habituals.
Aquest servei forma part de la nostra activitat de consultoria i suport en Microsoft 365 per a empreses i tecnologia i suport.
No necessàriament. Tenir Microsoft Authenticator instal·lat i registrat en un compte no garanteix que s’estigui exigint l’MFA en tots els accessos que haurien d’estar protegits.
Per comprovar-ho, cal revisar les polítiques d’autenticació configurades a Microsoft Entra ID i verificar a quins usuaris i aplicacions s’apliquen.
Microsoft exigeix l’MFA per a determinats accessos administratius i operacions, i en recomana l’ús per protegir els comptes de l’organització. Això no significa que hi hagi una única política obligatòria i idèntica per a tots els usuaris i escenaris.
No necessàriament. En determinats inicis de sessió, Microsoft 365 pot sol·licitar una comprovació addicional mitjançant Microsoft Authenticator, com ara confirmar l’accés introduint el número que apareix a la pantalla. La freqüència depèn de les polítiques de seguretat configurades per l’empresa.
No l’has d’aprovar i ho has de comunicar al responsable informàtic o al proveïdor tecnològic de la teva empresa. Una sol·licitud inesperada pot indicar que algú està intentant accedir al teu compte.
No necessàriament. Microsoft admet diferents mètodes d’autenticació, incloses determinades claus de seguretat físiques. Els mètodes disponibles depenen de les polítiques i les característiques de l’entorn de cada organització.
L’accés es pot recuperar utilitzant un mètode alternatiu registrat prèviament o mitjançant la intervenció de l’administrador, segons la configuració de l’empresa. Per això és important disposar d’un procediment de recuperació.
La comprovació s’ha de fer sobre la configuració de Microsoft Entra ID, revisant les polítiques actives, els comptes als quals s’apliquen i els possibles accessos o excepcions que requereixen atenció.
Des d’InfoGestió Girona podem revisar la configuració de Microsoft 365 i identificar possibles millores sense comprometre l’activitat diària.
Documentació oficial de Microsoft:
Normativa europea:
Última revisió de les fonts: 13 d’octubre de 2026.
Continguts relacionats amb la temàtica d’aquest article.