Windows 10: fin de soporte el 14/10. Cómo pasar a Windows 11 (o renovar con Surface)
[:es] Windows 10: fin de soporte el 14/10. Cómo pasar a Windows 11 (o renovar con Surface) El…
Un empleado recibe un correo que parece enviado por Microsoft. Le pide iniciar sesión para verificar su cuenta. Abre el enlace, introduce su contraseña y continúa trabajando sin darse cuenta de que la página era falsa.
Ahora alguien más conoce sus credenciales. ¿Serían suficientes para acceder al correo de la empresa, consultar documentos o enviar mensajes haciéndose pasar por él?
Para reducir este riesgo existe la autenticación multifactor (MFA) de Microsoft 365, una medida que añade una comprobación adicional de identidad. La importancia de proteger los accesos se refleja en la Directiva europea NIS2, que incluye la autenticación multifactor entre las medidas de ciberseguridad que deben considerar las empresas y organizaciones.
Sin embargo, hay una diferencia importante entre tener MFA disponible y asegurarse de que realmente protege los accesos de una empresa.
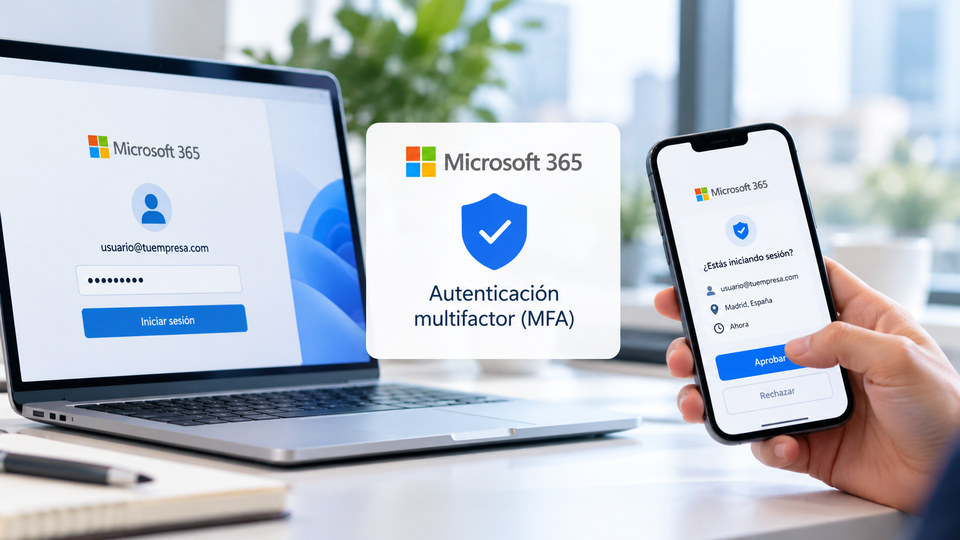
La autenticación multifactor (MFA) es un sistema de seguridad que exige verificar la identidad mediante dos o más factores diferentes antes de conceder acceso a una cuenta.
Por ejemplo, después de introducir su contraseña, un empleado puede tener que confirmar el inicio de sesión desde Microsoft Authenticator, una aplicación instalada en su teléfono.
De esta manera, aunque alguien consiga conocer la contraseña, todavía tendrá que superar una comprobación adicional para acceder.
En Microsoft 365, estas medidas se administran mediante Microsoft Entra ID, el servicio de Microsoft que permite gestionar las identidades de los usuarios y controlar el acceso a las aplicaciones y recursos de la organización.
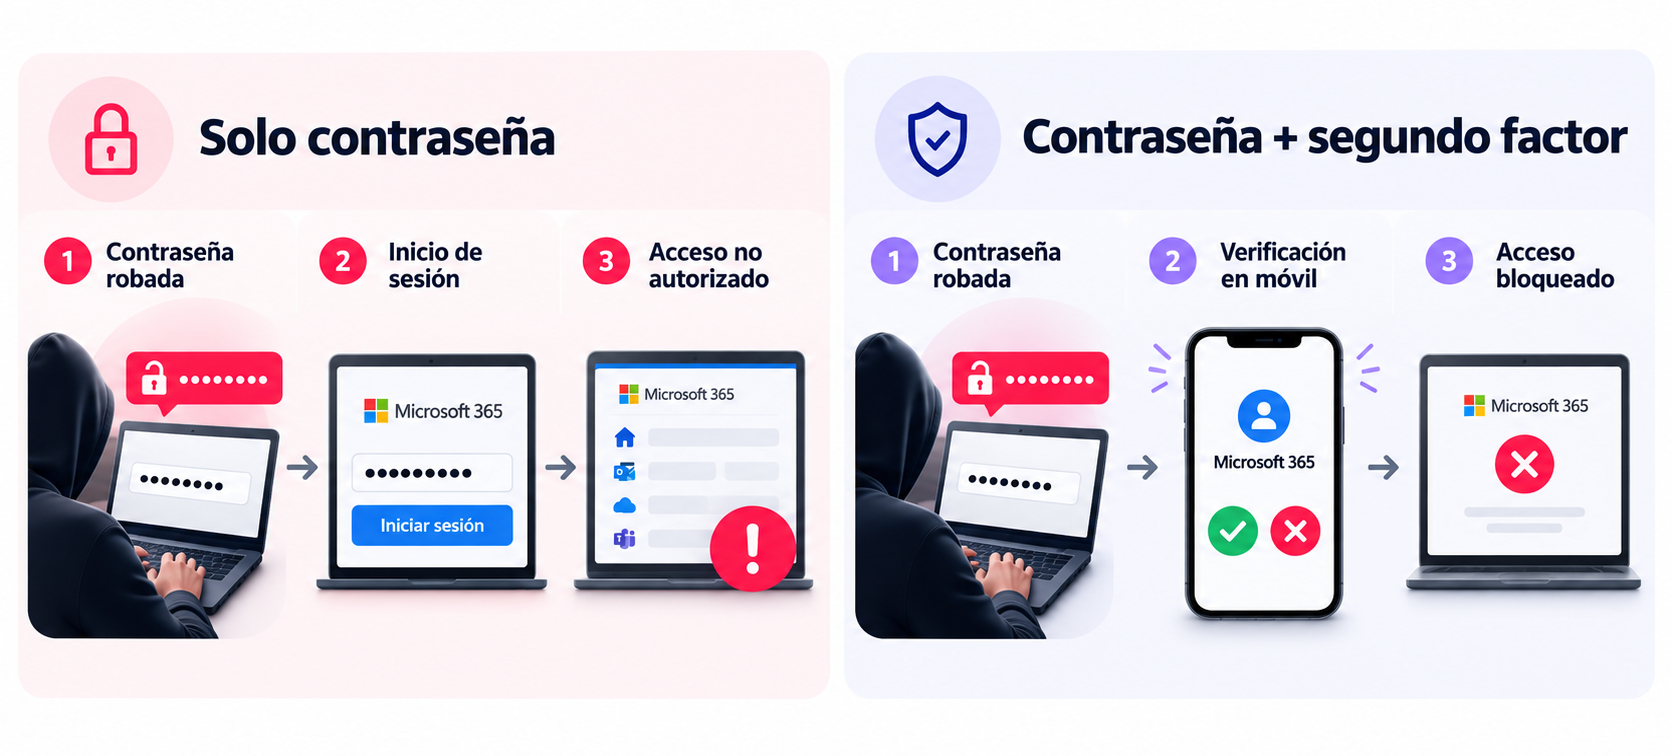
Una cuenta comprometida puede dar acceso, dependiendo de los permisos del usuario, a documentos compartidos en SharePoint, archivos de OneDrive, conversaciones de Teams o información comercial y administrativa.
Imaginemos que alguien consigue entrar en el correo de un responsable de administración. Podría consultar conversaciones con proveedores, acceder a facturas o utilizar esa identidad para enviar mensajes aparentemente legítimos.
Por ejemplo, podría intentar solicitar un cambio de cuenta bancaria para un pago pendiente o pedir el envío de documentación confidencial.
Las consecuencias pueden ir más allá del incidente informático: pérdidas económicas, exposición de información sensible, interrupciones en el trabajo y problemas de confianza con clientes y proveedores.
Desde InfoGestió Girona recomendamos utilizar la autenticación multifactor para proteger las cuentas empresariales. Esta medida está disponible tanto en Microsoft 365 Business Standard como en Business Premium, aunque existen diferencias en las opciones de seguridad de cada plan.
La implantación de MFA debe tener en cuenta cómo trabaja realmente la organización.
No todas las cuentas se utilizan de la misma manera y determinados cambios pueden afectar a aplicaciones, dispositivos o procesos que llevan tiempo funcionando con una configuración concreta.
Antes de realizar modificaciones, conviene revisar cuatro aspectos:
Cuando una empresa también administra sus dispositivos mediante Microsoft Intune, puede combinar esa gestión con las políticas de acceso de Microsoft Entra ID para incorporar controles adicionales, según sus necesidades y licencias.
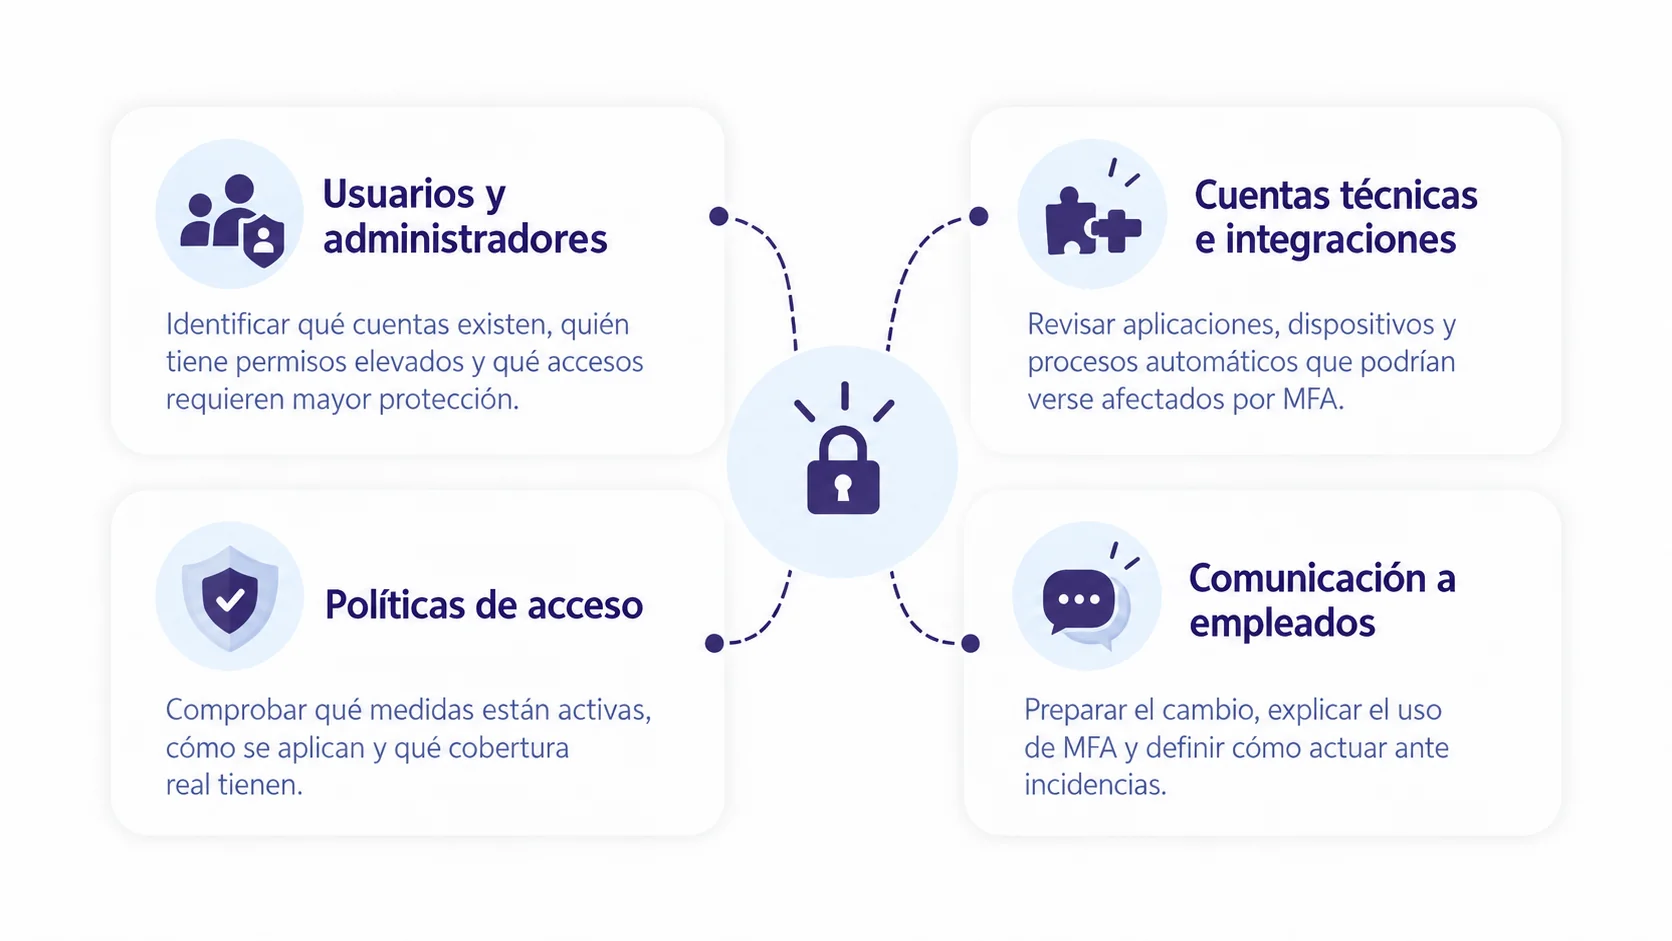
En InfoGestió Girona ofrecemos un servicio de revisión de la configuración MFA para empresas que utilizan Microsoft 365. Comprobamos cómo se están aplicando las medidas de autenticación, qué cuentas están protegidas y si existen accesos o configuraciones que requieren atención.
La revisión también tiene en cuenta las licencias contratadas y las aplicaciones que utiliza cada organización. Esto nos permite identificar posibles mejoras y recomendar las medidas de seguridad más adecuadas para su entorno.
Cuando es necesario realizar cambios, acompañamos a la empresa en su aplicación y comprobamos que la protección funcione de la forma prevista, teniendo en cuenta sus procesos habituales.
Este servicio forma parte de nuestra actividad de consultoría y soporte en Microsoft 365 para empresas y tecnología y soporte.
No necesariamente. Tener Microsoft Authenticator instalado y registrado en una cuenta no garantiza que MFA se esté exigiendo en todos los accesos que deberían estar protegidos.
Para comprobarlo, es necesario revisar las políticas de autenticación configuradas en Microsoft Entra ID y verificar a qué usuarios y aplicaciones se aplican.
Microsoft exige MFA para determinados accesos administrativos y operaciones, y recomienda su uso para proteger las cuentas de la organización. Esto no significa que exista una única política obligatoria e idéntica para todos los usuarios y escenarios.
No necesariamente. En determinados inicios de sesión, Microsoft 365 puede solicitar una comprobación adicional mediante Microsoft Authenticator, como confirmar el acceso introduciendo el número que aparece en pantalla. La frecuencia depende de las políticas de seguridad configuradas por la empresa.
No debes aprobarla y tienes que comunicarlo al responsable informático o proveedor tecnológico de tu empresa. Una solicitud inesperada puede indicar que alguien está intentando acceder a tu cuenta.
No necesariamente. Microsoft admite diferentes métodos de autenticación, incluidas determinadas claves de seguridad físicas. Los métodos disponibles dependen de las políticas y características del entorno de cada organización.
El acceso puede recuperarse utilizando un método alternativo previamente registrado o mediante la intervención del administrador, según la configuración de la empresa. Por eso es importante disponer de un procedimiento de recuperación.
La comprobación debe realizarse sobre la configuración de Microsoft Entra ID, revisando las políticas activas, las cuentas a las que se aplican y los posibles accesos o excepciones que requieren atención.
Desde InfoGestió Girona podemos revisar la configuración de Microsoft 365 e identificar posibles mejoras sin comprometer la actividad diaria.
Documentación oficial de Microsoft:
Normativa europea:
Última revisión de fuentes: 13 de octubre de 2026.
Contenidos relacionados con la temática de este artículo.